DeepMind verifierar Signals krypteringskod på maskinkodsnivå
Ramverket AlphaProof Code skrev cirka 6,5 miljoner rader Lean-bevis på fyra veckor. Bevisen gäller libsignal, inte hela Signal-appen.
Cirka 6,5 miljoner rader Lean-bevis räckte för att kontrollera centrala säkerhetsegenskaper i den kompilerade koden för Signals krypteringsbibliotek libsignal. Det skriver Google DeepMind om det nya ramverket AlphaProof Code.
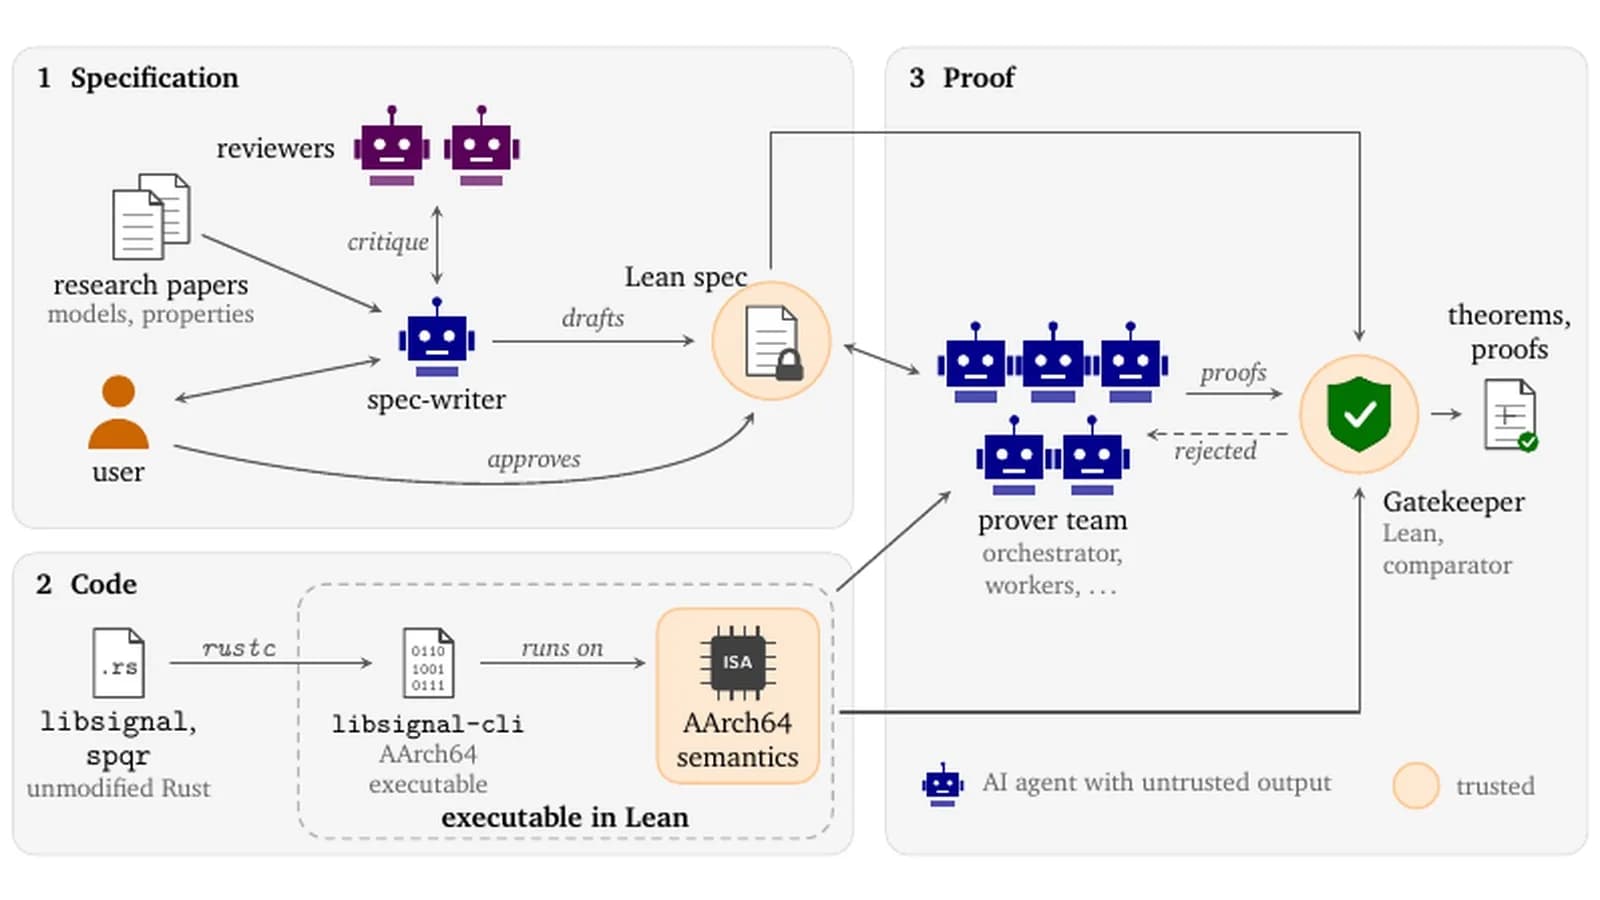
Arbetet tog fyra veckor, enligt DeepMind, en typ av uppgift som laboratoriet säger historiskt har tagit expertteam flera år. Bevisen gäller referensimplementationen libsignal, kompilerad till AArch64-maskinkod, inte hela Signal-appen. I den tekniska rapporten står att varianter av protokollet också används i WhatsApp, Metas Messenger och Google Messages.
Vad som faktiskt bevisades
Bevisen täcker Signals postkvanthandskakning PQXDH och Triple Ratchet. Enligt rapporten etablerar de framåtriktad sekretess, autentisering, säkerhet efter att en enhet tillfälligt komprometterats, och handskakningssekretess, ner till den kod som körs på enheterna. Ett exempel i bloggen är att meddelanden ska förbli skyddade före och efter att en enhet är tillfälligt komprometterad.
För att kontrollera att specifikationen fångar riktiga fel återinförde forskarna två tidigare rättade fel i libsignal. I båda fallen skrev systemet ett maskinkontrollerat bevis för att den felaktiga versionen var osäker, enligt DeepMind.
Så går arbetet till
Människor och AI-agenter tar tillsammans fram formella specifikationer, alltså matematiska beskrivningar av vad koden ska garantera. Människor granskar och godkänner varje specifikation. Därefter skriver agenter drivna av Gemini Carbon bevisen i Lean, ett språk där ett beviskärna automatiskt kontrollerar att stegen stämmer. Agenterna flaggade cirka en procent av kodbasen för en andra mänsklig titt, enligt bloggen.