Kong Token Vault ger agenter åtkomst utan egna nycklar
Agenten autentiserar sig mot Kong. Downstream-credentials laddas först vid godkända anrop.
Kong Token Vault brokerar credentials åt AI-agenter i stället för att ge dem nycklarna. Funktionen är allmänt tillgänglig i Kong Identity enligt Kongs pressmeddelande.
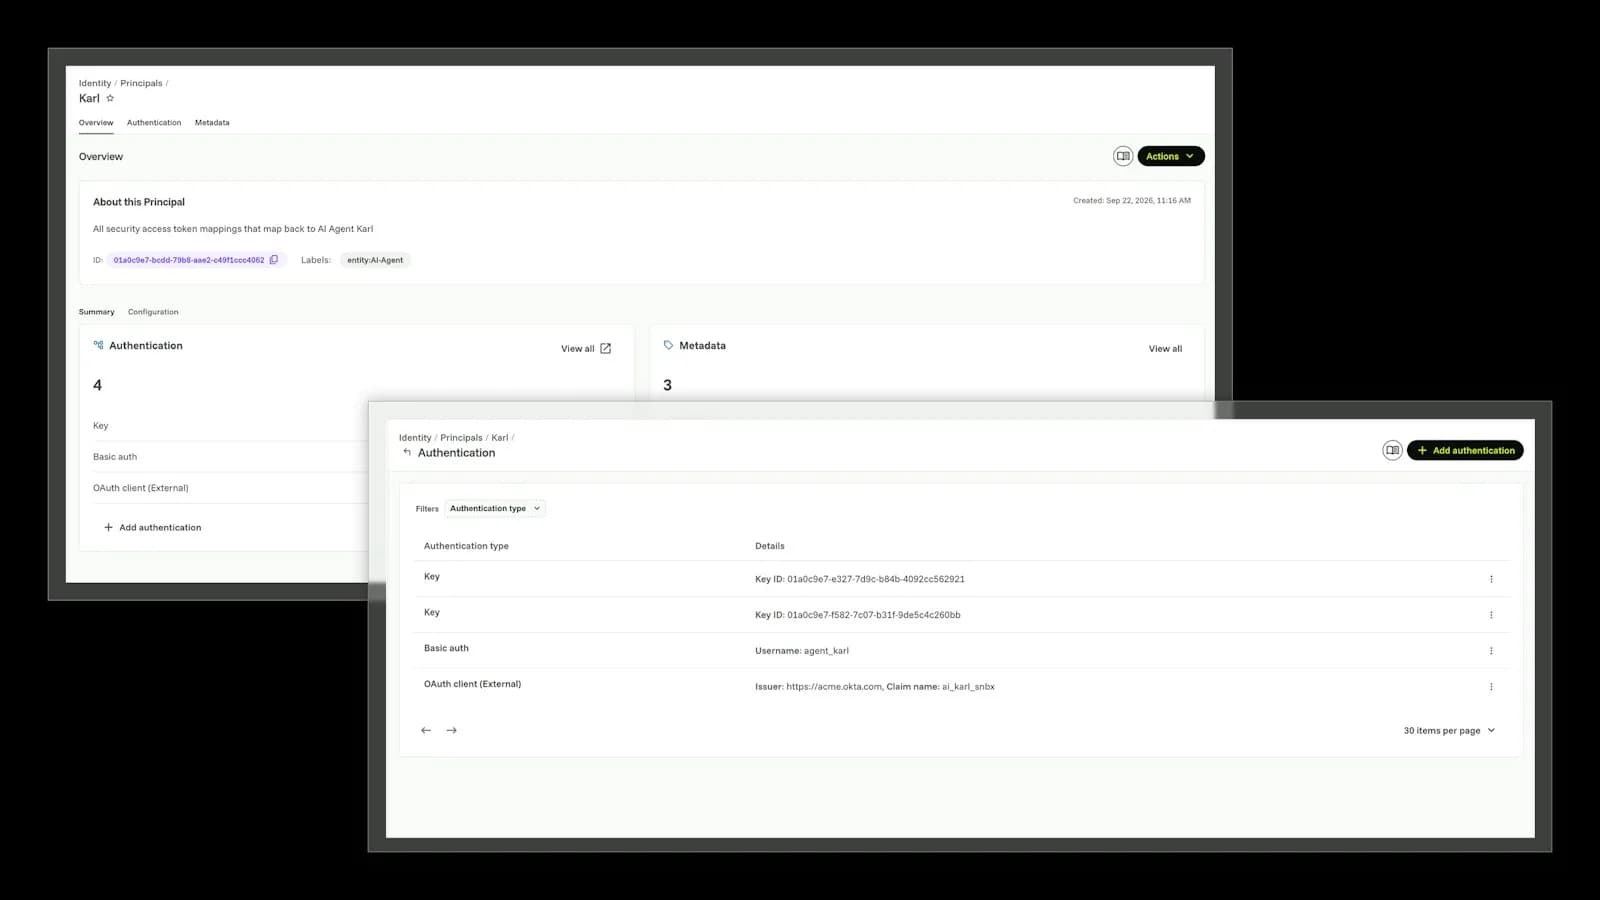
Flödet enligt Kong: agenten autentiserar sig mot Kong med egen identitet. Kong Identity avgör vad agenten får nå. När ett auktoriserat anrop går till ett nedströmssystem (API, MCP-server, modell, data) hämtar Token Vault rätt credential och sätter in den i anropet. Agenten håller inte hemligheten själv.
Varför Kong lyfter det
Varje system har ofta egen autentisering. Om agenten får persistenta credentials till många system ökar spridningen och risken om agenten komprometteras eller beter sig oväntat. Token Vault ska förenkla hantering och återkallelse, minska exponering och undvika egen credential-logik per integration.
I produktbloggen beskriver Kong stöd för per-användare, 3-legged OAuth mot uppströmstjänster som GitHub eller Slack via MCP bakom Kong AI Gateway. Gatewayen autentiserar anroparen, kör policy och först därefter laddas credential. Krypterade tokens lagras så att dataplans privata nyckel behövs för dekryptering.
Token Vault ingår i Kong AI Gateway 2.3 och Kong Gateway-prenumerationer. Se också Kong docs om Token Vault.