Google: AI-agenter skalar upp stölden av inloggningsuppgifter
Googles hotrapport visar hur AI-agenter automatiserar delar av cyberangrepp, med kortare tid för försvarare att reagera.
AI-agenter används redan för att automatisera stöld av inloggningsuppgifter, enligt Google Threat Intelligence Groups rapport från 8 september. Den viktigaste förändringen är hur mycket arbete angriparen kan hinna med efter att ha fått tillgång till ett system.
Ett angreppsflöde på mindre än sex timmar
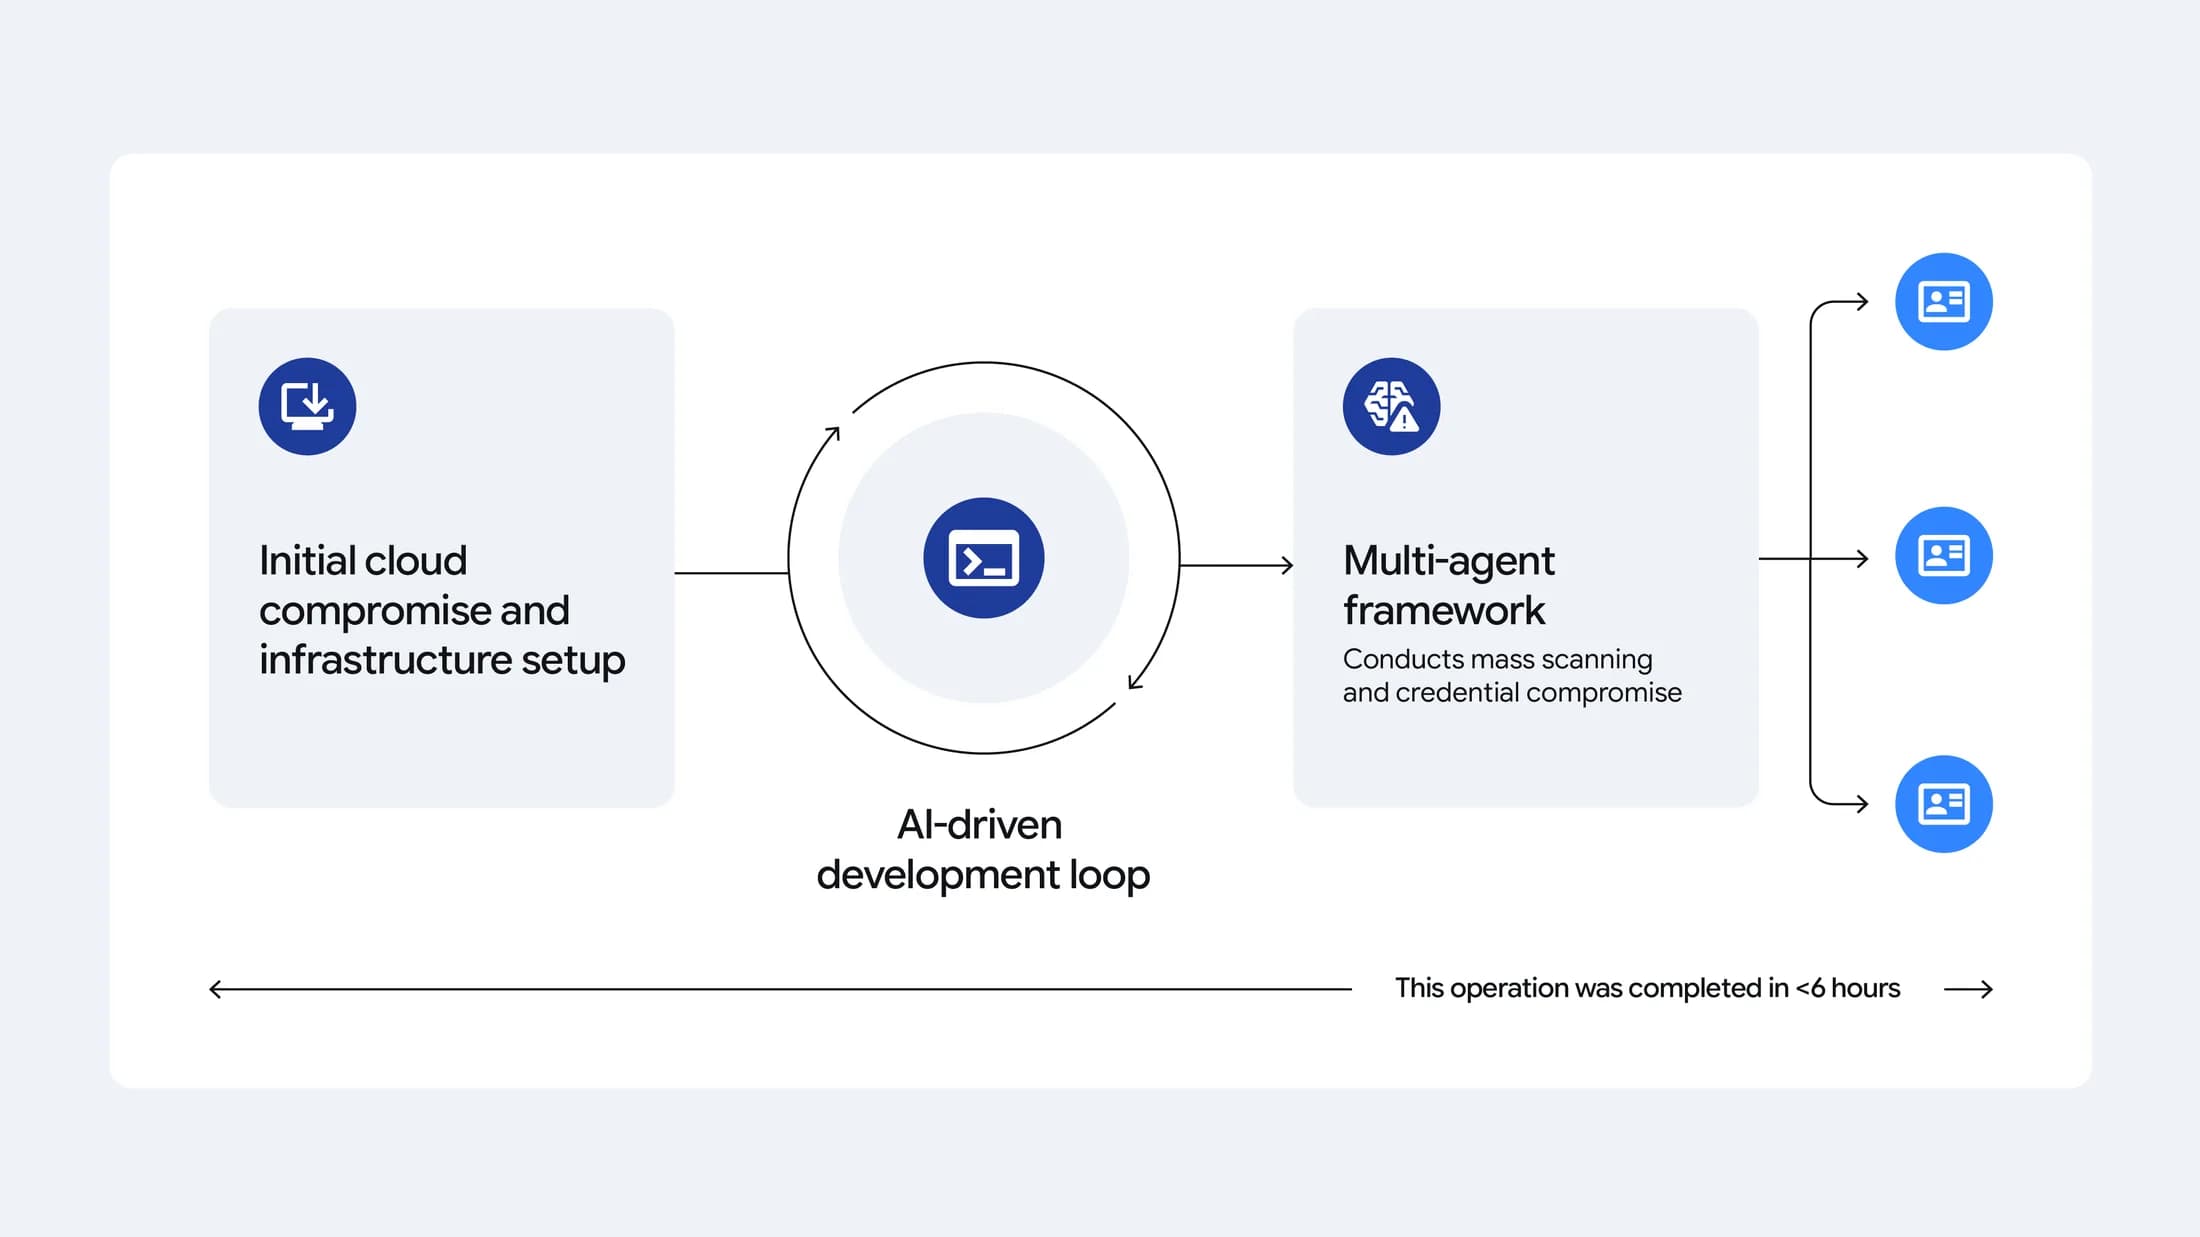
I ett fall som Mandiant undersökte hade en angripare redan komprometterat en organisations molnmiljö. Därefter användes en AI-kodassistent och agentinstruktioner för att planera, bygga och genomföra en kampanj på under sex timmar. Agenterna skötte skanning och felsökning, och tusentals inloggningsuppgifter från tredje part komprometterades.
I ett separat fall beskriver Google ramverket Recon och en kontrollpanel för över 23 800 insamlade hemligheter, inklusive API-nycklar. Det är inte ett mått på antalet offer, och fallen ska inte blandas ihop.
Google hade samtidigt ännu inte observerat hotaktörer använda helt autonoma kedjor för att hitta nya, tidigare okända sårbarheter och genomföra intrång mot verkliga mål. Rapporten skiljer därmed fungerande automation från mer långtgående ambitioner.
Behörigheterna blir en central fråga
För utvecklare är det användbart att skilja på två risker: en angripare som använder egna agenter och en legitim agent som får göra för mycket i företagets system. De kräver olika åtgärder, även om båda kan förstärka konsekvenserna av ett stulet konto.
OWASP:s vägledning om Excessive Agency pekar ut för många funktioner, för breda behörigheter och för stor självständighet som centrala orsaker till skadliga agenthandlingar. Rekommendationerna omfattar begränsade verktyg, minsta nödvändiga åtkomst och mänskligt godkännande för handlingar med stor påverkan. Behörighetskontrollen ska dessutom ligga i de anslutna systemen, inte överlåtas åt språkmodellen.
Google rapporterar att angripare använder AI-agenter för storskalig insamling av inloggningsuppgifter och API-nycklar.
När flera arbetssteg kan följa på varandra utan väntan på en människa blir tiden för att upptäcka och stoppa missbruk viktigare.
AI-säkerhet behöver handla om faktisk åtkomst och observerbart beteende. Den mest användbara slutsatsen är att begränsa vad ett komprometterat konto kan göra, snarare än att utgå från bilden av en helt självständig AI-hackare.